クラウドコラボレーションを取り巻く脅威ランドスケープとGoogleの防壁
企業の働き方がクラウド前提へとシフトしたことで、グループウェアやコラボレーションツールは単なる社内連絡ツールではなく、企業の最重要資産である知的財産や機密情報が集約される中枢プラットフォームとなりました。Google Workspaceは、Gmail、Google ドライブ、Google Meetなどを通じて世界中の組織の日常業務を支えていますが、その利便性の裏側には常に高度化・複雑化するサイバー脅威が潜んでいます。
従来のオンプレミス環境における境界型防御(ファイアウォールやVPNで社内網を囲い込むアプローチ)は、テレワークの普及や複数デバイスからのアクセスによって事実上形骸化しました。現代の攻撃者は、ネットワークの境界を突破するのではなく、正規の認証情報を盗用して「中に入り込む」手法を主流としています。さらに、巧妙な標的型フィッシング、サプライチェーンを標的とした攻撃、そして内部関係者による意図せぬ情報漏洩や誤設定など、脅威のベクトルは多岐にわたります。
Google Workspaceがこれまでセキュリティにおいて高い評価を得てきた最大の理由は、ゼロトラストモデルの先駆的実装である「BeyondCorp」の思想を製品全体に組み込んでいる点にあります。すべてのアクセス要求に対して「何も信用せず、常に検証する」姿勢を徹底し、ユーザーのコンテキスト、端末の健全性、地理的位置などを動的に評価してアクセスを制御します。また、Googleの大規模なインフラストラクチャは、世界中で観測される膨大な脅威インテリジェンスと機械学習モデルを駆使して、Gmailにおけるスパムやフィッシングメールの99.9%以上をユーザーの受信トレイに届く前に自動遮断する実績を築いてきました。
しかし、攻撃者がクラウドネイティブな手法へと進化するにつれ、単に通信経路や認証を保護するだけでは不十分になってきました。クラウドインフラ全体の可視化、設定ミスの迅速な検知、複雑に絡み合うアイデンティティやアクセス権限の精緻な制御が不可欠となったのです。このクラウドネイティブな防衛戦線において、Googleがさらなる進化を遂げるための重要なピースとして浮上したのが、クラウドセキュリティの変革者である「Wiz」の存在でした。
Wizの買収背景とテクノロジーの本質――CNAPPとエージェントレスの革新
2024年に大きな話題となったGoogle(Alphabet)によるWizの買収交渉は、テクノロジー業界全体に強いインパクトを与えました。買収額がおよそ230億ドルと報じられたこのディールは、Googleが自社のセキュリティエコシステムをいかに重要視しているかを象徴する出来事でした。Wizがこれほど高く評価された理由は、同社が従来のクラウドセキュリティ製品が抱えていた根本的な課題を解決した「CNAPP(Cloud Native Application Protection Platform:クラウドネイティブアプリケーション保護プラットフォーム)」の旗手だったからです。
従来のセキュリティツールは、監視対象の仮想マシンやコンテナごとに専用のエージェントソフトウェアを導入する必要がありました。しかし、クラウド環境が大規模化・動的化する現代において、すべてのワークロードに漏れなくエージェントを展開・保守することは運用上の巨大なボトルネックとなります。Wizはこの常識を覆し、API経由でクラウドプロバイダ(AWS、Azure、GCPなど)の環境に直接接続する「エージェントレス」アプローチを確立しました。これにより、数分から数時間の初期設定だけで、マルチクラウド環境全体の資産や設定状況を100%可視化することを可能にしました。
さらに、Wizの真骨頂は「Security Graph(セキュリティグラフ)」と呼ばれる相関分析エンジンにあります。クラウドセキュリティの現場では、毎日数千から数万件の「脆弱性警告」がアラートとして発報され、担当者が警告疲れに陥る問題が常態化していました。Wizは、単一の脆弱性や設定ミスを個別に警告するのではなく、「インターネットに直接露出しているか」「管理者権限を持つアイデンティティと紐付いているか」「悪用可能なエクスプロイトが存在するか」といった複数のリスク要因をグラフ構造で結びつけ、攻撃者が実際に侵入・横展開(ラテラルムーブメント)できる「有効な攻撃経路(Toxic Combinations:有害な組み合わせ)」だけを特定して優先順位付けを行います。
この「網羅的な可視化」と「文脈に応じたクリティカルリスクの即時特定」という技術的優位性は、インフラ層だけでなく、その上で稼働するSaaSやアプリケーションのセキュリティを担保する上でも決定的な役割を果たすものでした。
GoogleのセキュリティエコシステムとWizの相乗効果
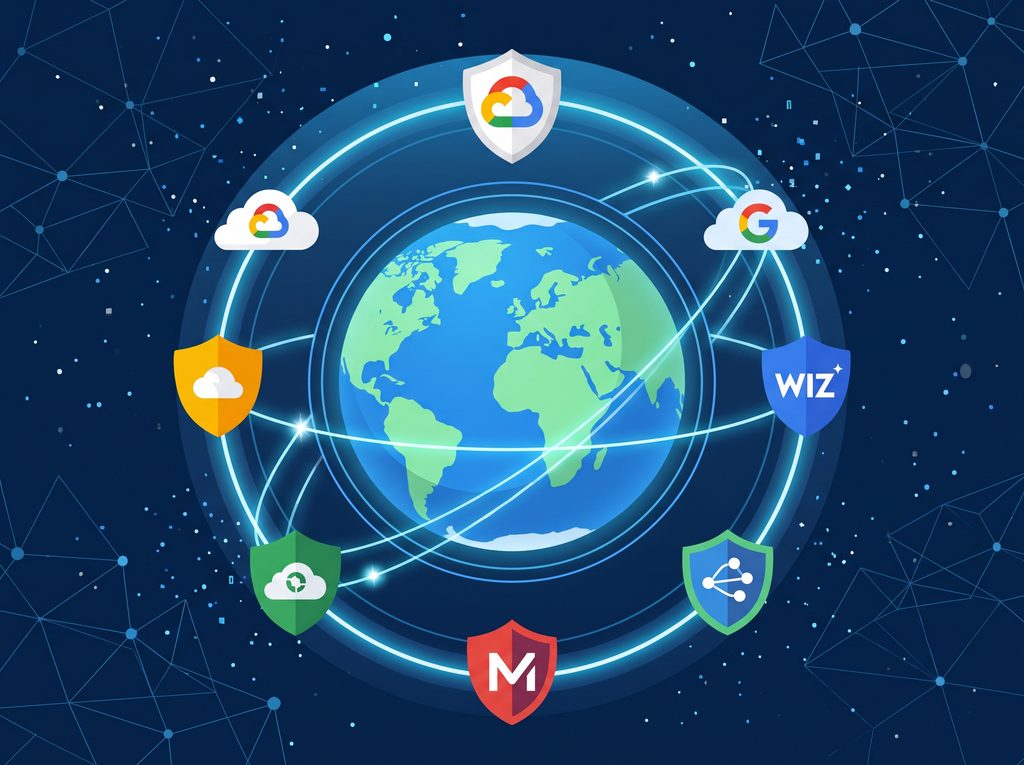
Googleは長年にわたり、自社のセキュリティポートフォリオを意欲的に強化してきました。脅威インテリジェンスのグローバルリーダーであるMandiantの買収や、セキュリティ運用の自動化を支えるSiemplifyの統合など、インシデントの検知から調査、対応(SOAR)に至るまでのサプライチェーンを着実に固めています。ここにWizのテクノロジーが合流することで、Googleのセキュリティエコシステムは点から面へと飛躍的な進化を遂げました。
Google Cloud(GCP)およびGoogle Workspaceにおける最大の相乗効果は、「エンドツーエンドのコンテキスト統合」です。Mandiantが収集する世界最高峰の脅威インテリジェンス(攻撃者が今どのような手口を使い、どの脆弱性を狙っているかという生の情報)と、Wizが持つ環境全体の精密なグラフ構造が統合されることで、受動的な防御から極めて能動的かつ予見的な防御体制へとシフトします。自社環境の中に、いま世界で実際に悪用されている脅威に直結する経路が存在するかどうかを、リアルタイムに把握できるようになるためです。
また、マルチクラウドおよびハイブリッドクラウドへの適応力も飛躍的に向上しました。多くのエンタープライズ企業は、Google Workspaceを利用しながらも、基幹システムをAWSやAzure、あるいはオンプレミスに分散させて運用しています。Wizのプラットフォームは特定のクラウドベンダーに依存しない設計思想を持っているため、Googleのエコシステムに組み込まれることで、顧客企業は自社のクラウドフットプリント全体を一元的なセキュリティ基準でガバナンスできるようになります。
これにより、Google Workspaceは「単体のSaaS製品」としてセキュアであるだけでなく、企業が抱えるクラウドインフラ全体の堅牢性と密接に連携した「企業防衛の統合ハブ」としての地位を確立することになりました。
Workspace利用者から見た「守りの厚み」――権限管理、設定ミス、脅威可視化
企業の現場でGoogle Workspaceを利用する管理者や一般ユーザーの視点に立ったとき、Wizのような高度なクラウドセキュリティ思想の統合はどのような具体的恩恵をもたらすのでしょうか。その最大の価値は、「人間のミスを前提とした多層的セーフティネット」の実現にあります。
クラウドストレージや共有ドライブのセキュリティ事故において、外部からの高度なサイバー攻撃以上に頻発するのが「人的な設定ミス」や「過剰な共有権限の付与」です。機密ファイルが意図せず「リンクを知っている全員に公開」になっていたり、退職した外部委託先のIDに強大な閲覧権限が残存していたりするケースは後を絶ちません。Wizのテクノロジーがもたらすアイデンティティとエンタイトルメントの管理(CIEM)やデータセキュリティ態勢管理(DSPM)の知見は、こうした複雑なアクセス権の網目を瞬時に解き明かします。
管理者は膨大なファイル群の中から、「社外公開されており、かつ個人情報(PII)や機密コードを含み、なおかつ不審な外部アカウントからアクセス履歴があるもの」といった複合的なリスクを直感的なダッシュボードで一目で把握できます。これにより、日常的なパトロール工数を大幅に削減しつつ、情報漏洩の芽を早期に摘み取ることが可能になります。
さらに、アカウント侵害に対するリアルタイムの検知・隔離能力も劇的に向上します。万が一、従業員の認証情報がフィッシング詐欺などで漏洩した場合でも、普段と異なる環境からのログイン、通常アクセスしない重要データへの大量アクセス、不審な転送ルールの作成といった一連の不審な振る舞いを即座に検知し、セッションを強制遮断したり追加の多要素認証を要求したりする自動化アクションが作動します。ユーザーの日常業務を阻害することなく、異常発生時のみ的確に介入するこのシームレスな防護こそが、現場が実感する「守りの厚み」の本質です。
未来のセキュアワークスペース像――AIネイティブ時代の安全なコラボレーション
生成AIの爆発的な普及に伴い、ワークプレイスのあり方は根本的な変革期を迎えています。Google Workspaceにおいても、Geminiをはじめとする高度なAI機能が文書作成、データ分析、コミュニケーションの自動要約などに深く組み込まれるようになりました。しかし、AIの活用が進むにつれて、「機密データをAIに入力しても安全か」「社内のアクセス権限を越えてAIが情報を回答してしまわないか」といった新たなセキュリティとコンプライアンスの懸念が生じています。
これからのセキュアワークスペースに求められるのは、従来のネットワークやエンドポイントの保護にとどまらず、「データとプロンプトのライフサイクル全体を守る」セキュリティです。Wizが培ってきた高度なデータ態勢管理とコンテキスト認識は、AIネイティブ時代において極めて強力な武器となります。AIが参照する社内ナレッジベースやデータレイクに対して、厳格なデータ分類と最小権限の原則が適用されているかを自動的に監視し、権限のない従業員への情報露出(データリーク)を構造的に防ぐ基盤を提供するからです。
また、AIを活用した自律型のセキュリティ運用も現実のものとなりつつあります。攻撃者がAIを用いてマルウェアのコードを自動生成し、精巧なディープフェイクやソーシャルエンジニアリングを展開する時代において、防御側もまたAIによる即時分析と自律対応で対抗しなければなりません。Googleが誇る世界規模の基盤モデルと、Wizの精緻なセキュリティグラフが融合することで、インシデントの予兆をミリ秒単位で検知し、管理者が介在する前にリスク経路を自動修復する未来型セキュリティが具現化します。
Google Workspaceが「セキュリティに強い」と評価されるのは、単に堅固なデータセンターを持っているからではありません。時代ごとの最前線の脅威を見据え、Wizのような破壊的イノベーションを貪欲に取り込みながら、アーキテクチャそのものを進化させ続けている点にあります。利便性と鉄壁のセキュリティを高度に両立させたその防衛哲学は、これからのAI時代においても企業のデジタル基盤を支える最大の安心材料であり続けるはずです。